Una nueva versión del programa espía para Android «Mandrake» ha sido encontrada en cinco aplicaciones que se han descargado 32.000 veces desde Google Play, la tienda oficial de aplicaciones de la plataforma.
Bitdefender documentó por primera vez a Mandrake en 2020, destacando las sofisticadas capacidades de espionaje del malware y señalando que ha estado operando en la red al menos desde el 2016.
Kaspersky informa que una nueva variante de Mandrake, con mejoras en ofuscación y evasión, se infiltró en Google Play a través de cinco aplicaciones enviadas a la tienda en el 2022.
Estas aplicaciones permanecieron disponibles durante al menos un año.
La última de ellas, AirFS, que fue la más popular y causó más infecciones, fue retirada a finales de marzo de 2024.
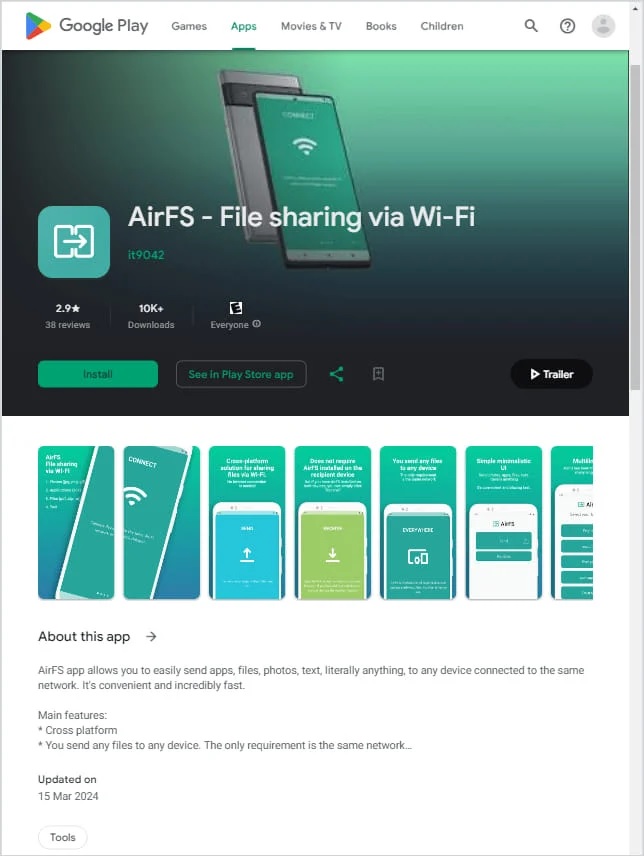
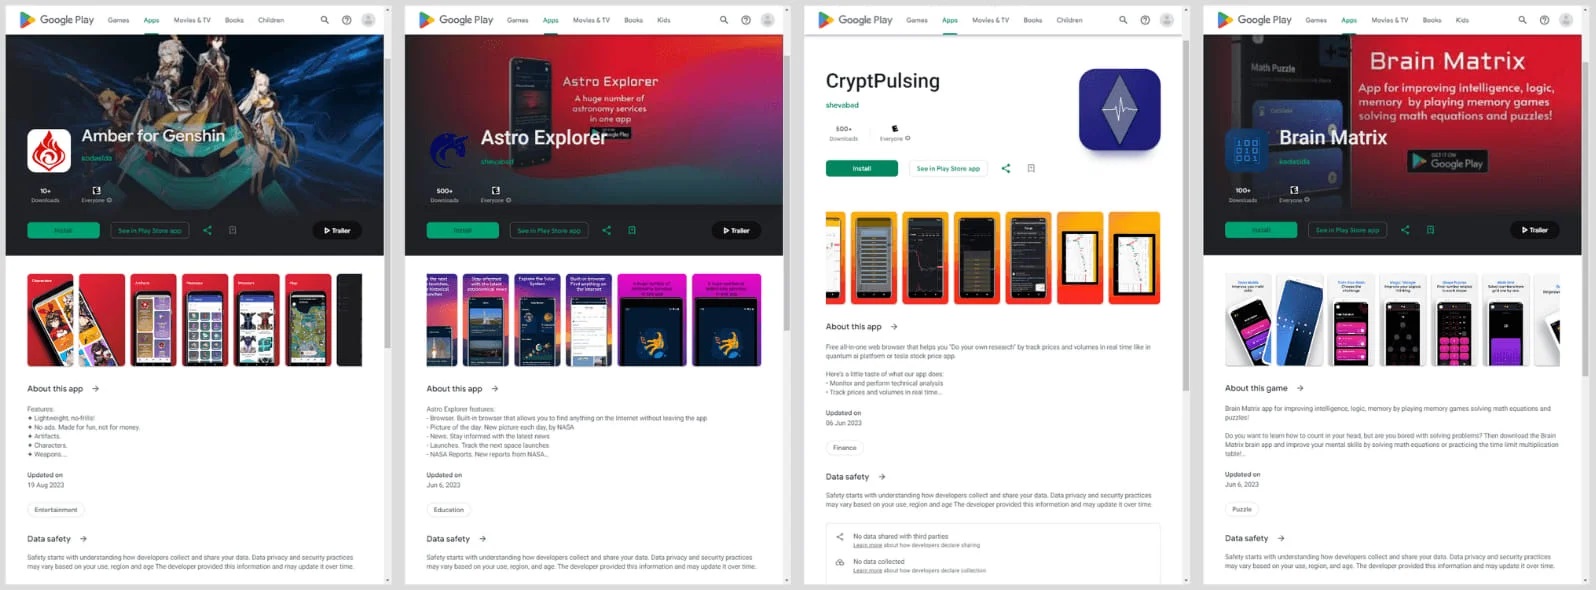
Kaspersky identificó las cinco aplicaciones que distribuyen Mandrake de la siguiente manera:
- AirFS – File sharing via Wi-Fi de it9042 (30,305 descargas entre el 28 de abril de 2022 y el 15 de marzo de 2024)
- Astro Explorer de shevabad (718 descargas entre el 30 de mayo de 2022 y el 6 de junio de 2023)
- Amber de kodaslda (19 descargas entre el 27 de febrero de 2022 y el 19 de agosto de 2023)
- CryptoPulsing de shevabad (790 descargas entre el 2 de noviembre de 2022 y el 6 de junio de 2023)
- Brain Matrix de kodaslda (259 descargas entre el 27 de abril de 2022 y el 6 de junio de 2023)
La firma de ciberseguridad señala que la mayoría de las descargas provienen de Canadá, Alemania, Italia, México, España, Perú y el Reino Unido.

Funcionamiento
A diferencia del malware típico de Android, que coloca lógica maliciosa en el archivo DEX de la aplicación, Mandrake oculta su etapa inicial en una biblioteca nativa, ‘libopencv_dnn.so’, la cual está altamente ofuscada mediante OLLVM.
Después de la instalación de la aplicación maliciosa, la biblioteca exporta funciones para descifrar el DEX del cargador de la segunda etapa desde su carpeta de archivos y cargarlo en la memoria.
La segunda etapa solicita permisos para dibujar superposiciones y carga una segunda biblioteca nativa, ‘libopencv_java3.so’, que descifra un certificado para comunicaciones seguras con el servidor de comando y control (C2).
Una vez establecida la comunicación con el C2, la aplicación envía un perfil del dispositivo y recibe el componente principal de Mandrake (tercera etapa) si se considera adecuado.
Cuando se activa el componente principal, el software espía Mandrake puede realizar una amplia gama de actividades maliciosas, incluyendo la recopilación de datos, la grabación y el monitoreo de la pantalla, la ejecución de comandos, la simulación de deslizamientos y toques del usuario, la gestión de archivos y la instalación de aplicaciones.
En particular, los actores de amenazas pueden incitar a los usuarios a instalar más APK maliciosos mostrando notificaciones que imitan a Google Play, con la esperanza de engañar a los usuarios para que instalen archivos inseguros a través de un proceso aparentemente confiable.

Kaspersky afirma que el malware también utiliza un método de instalación basado en sesiones para eludir las restricciones de Android 13 y versiones posteriores sobre la instalación de APK de fuentes no oficiales.
Al igual que otros programas maliciosos para Android, Mandrake puede solicitar al usuario permisos para ejecutarse en segundo plano y ocultar el icono de la aplicación dropper en el dispositivo de la víctima, operando de forma sigilosa.
La última versión del malware también incluye técnicas de evasión de batería, comprobando específicamente la presencia de Frida, un kit de herramientas de instrumentación dinámica popular entre los analistas de seguridad.
Además, verifica el estado de la raíz del dispositivo, busca binarios específicos asociados con el acceso root, comprueba si la partición del sistema está montada como de solo lectura y verifica si la configuración de desarrollo y ADB están habilitadas en el dispositivo.
La amenaza de Mandrake sigue vigente, y aunque las cinco aplicaciones identificadas como droppers por Kaspersky ya no están disponibles en Google Play, el malware podría regresar a través de nuevas aplicaciones más difíciles de detectar.
Se recomienda a los usuarios de Android que instalen únicamente aplicaciones de editores de confianza, revisen los comentarios de otros usuarios antes de instalarlas, eviten conceder permisos riesgosos que no estén relacionados con la función de una aplicación y aseguren que Play Protect esté siempre activo.
Google compartió la siguiente declaración sobre las aplicaciones maliciosas encontradas en Google Play:
Google Play Protect mejora continuamente con cada aplicación identificada. Siempre estamos mejorando sus capacidades, incluida la próxima detección de amenazas en vivo para ayudar a combatir la ofuscación y las técnicas antievasión. Los usuarios de Android están protegidos automáticamente contra las versiones conocidas de este malware por Google Play Protect, que está activado de forma predeterminada en los dispositivos Android con Google Play Services. Google Play Protect puede advertir a los usuarios o bloquear aplicaciones que se sabe que exhiben un comportamiento malicioso, incluso cuando esas aplicaciones provienen de fuentes externas a Play.